Producten
Oplossingen
Kennis
Support
Producten
Alles over onze producten
Bedrijfsapplicaties
Webhosting
Hardware
Producten
Alles over onze producten
Bedrijfsapplicaties
Webhosting
Hardware
Producten
Oplossingen
Kennis
Support
Producten
Alles over onze producten
Bedrijfsapplicaties
Webhosting
Hardware
Producten
Alles over onze producten
Bedrijfsapplicaties
Webhosting
Hardware
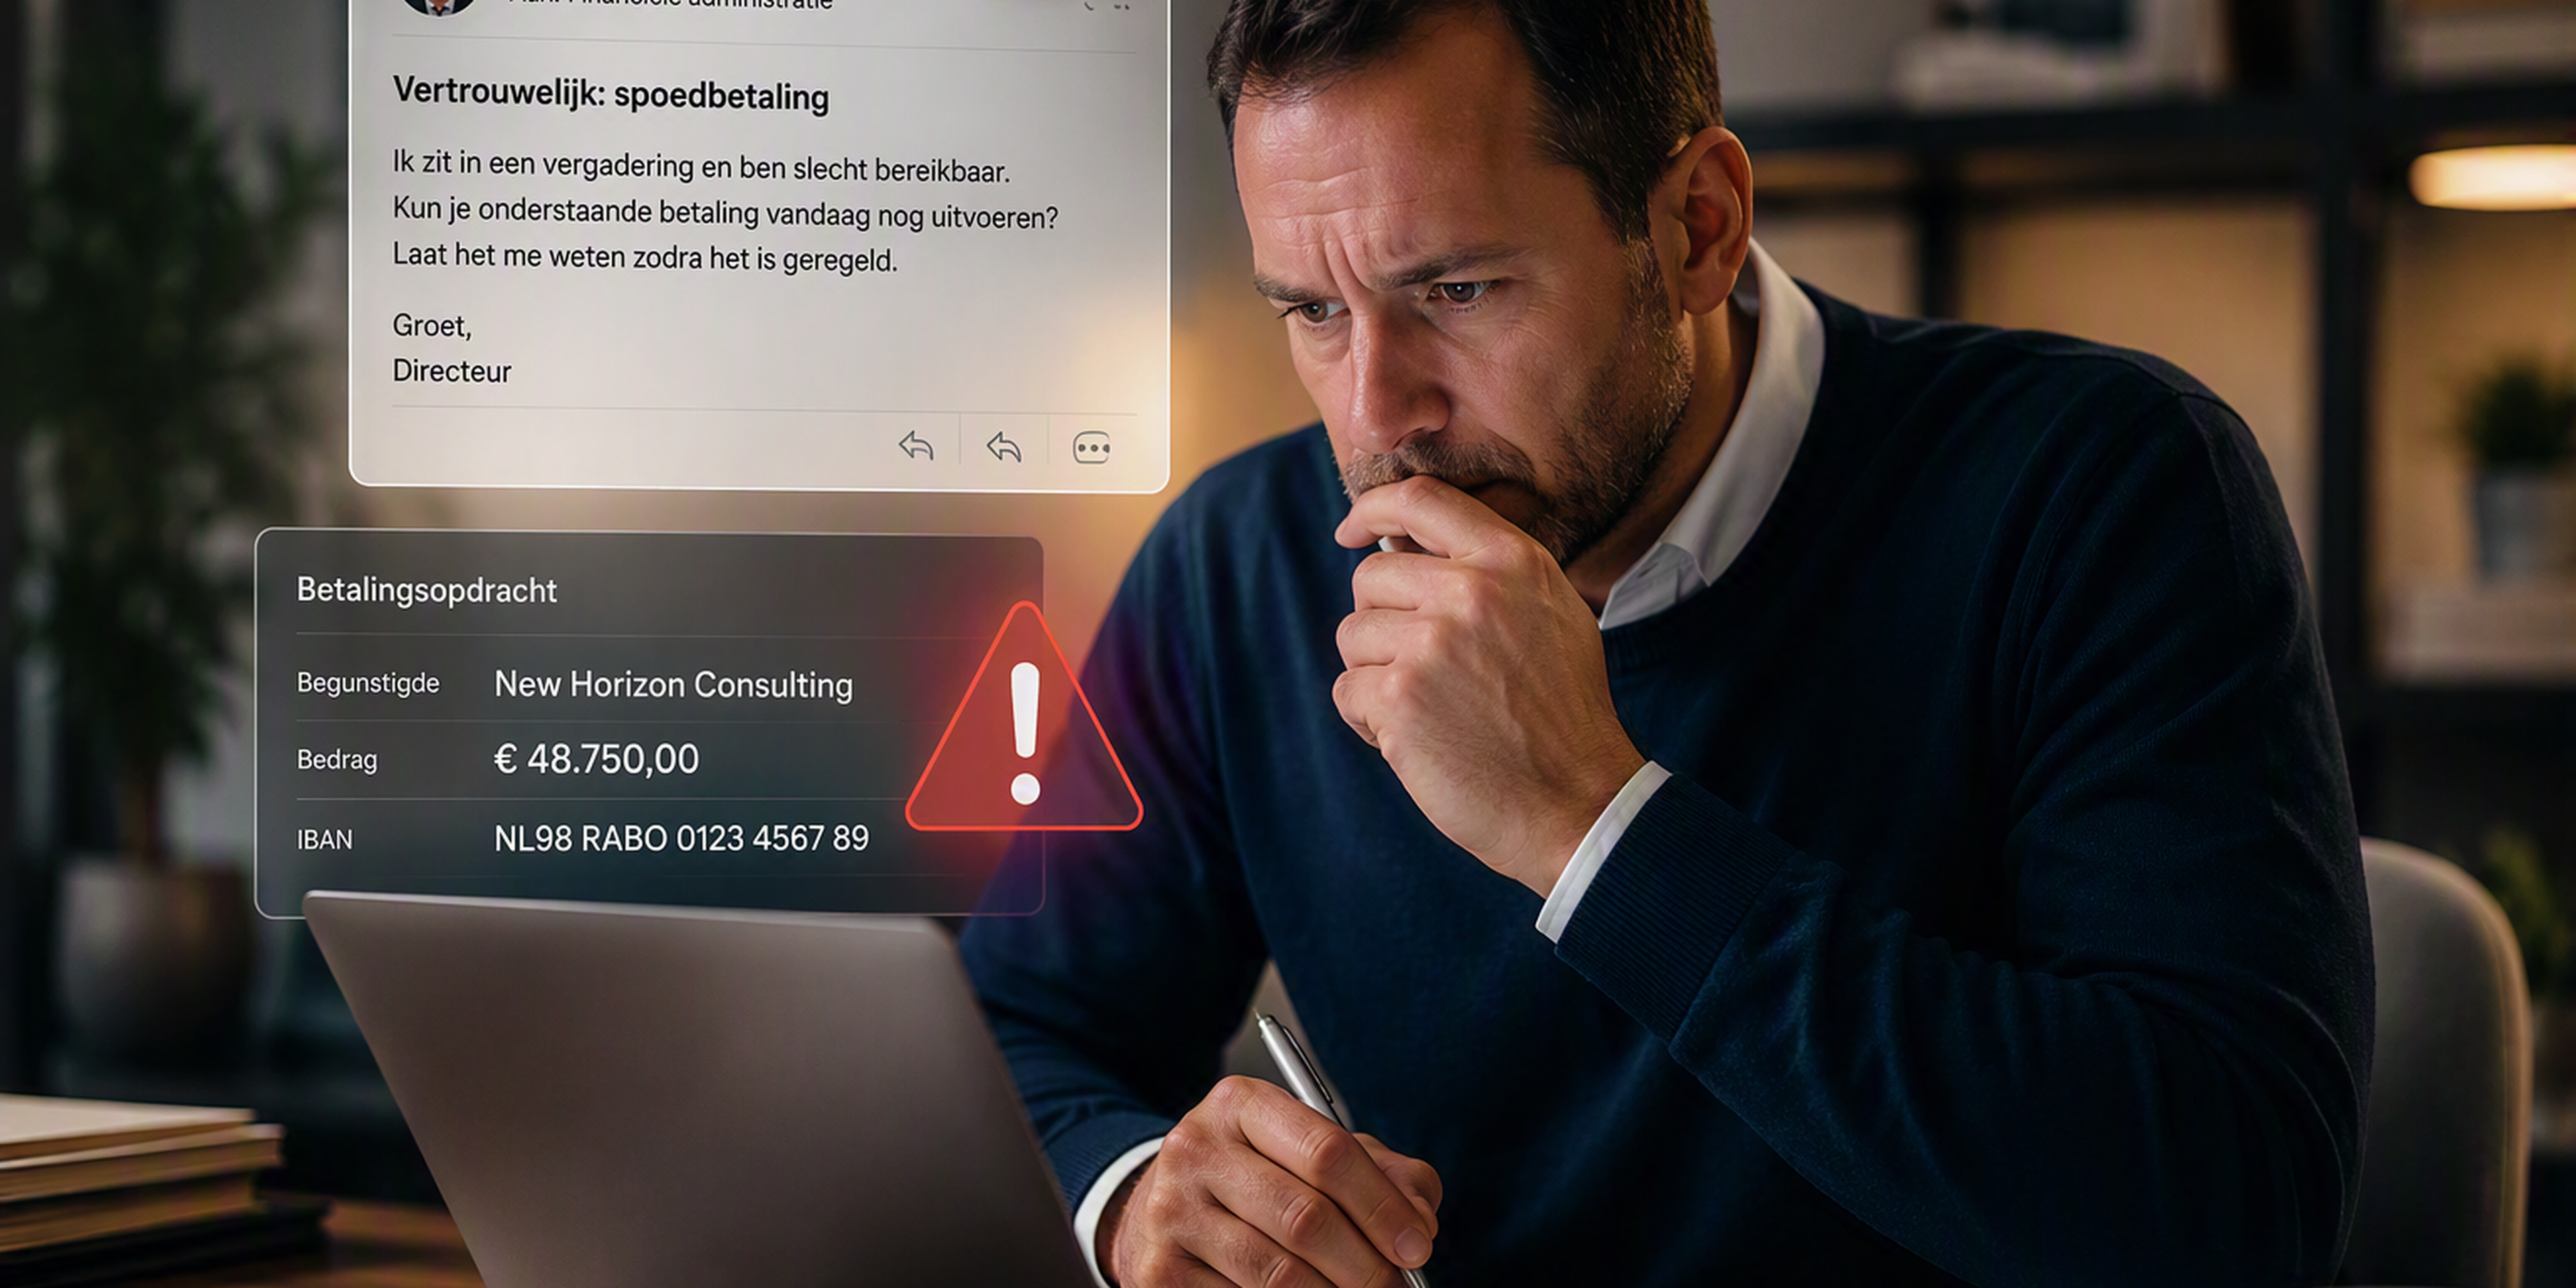
Een e-mail van je directeur. Of van een vertrouwde leverancier. Misschien zelfs van een klant waar je al jaren mee samenwerkt.
Er staat geen verdachte link in. Geen bijlage met malware. Geen opvallende spelfouten.
Toch kan die ene e-mail voldoende zijn om duizenden of zelfs honderdduizenden euro's kwijt te raken.
Welkom in de wereld van Business Email Compromise (BEC).
Deze vorm van cybercriminaliteit is niet gebaseerd op techniek, maar op vertrouwen. Cybercriminelen doen zich voor als een bekende contactpersoon en verleiden medewerkers om geld over te maken, factuurgegevens te wijzigen of vertrouwelijke informatie te delen. Juist omdat de berichten zo geloofwaardig zijn, behoort BEC tot de meest succesvolle vormen van digitale fraude.
Business Email Compromise, vaak afgekort tot BEC, is een vorm van fraude waarbij criminelen zich voordoen als een vertrouwde afzender binnen of buiten een organisatie.
Het doel is meestal om:
Geld over te laten maken
Betaalgegevens aan te passen
Inloggegevens te verkrijgen
Vertrouwelijke bedrijfsinformatie buit te maken
In tegenstelling tot traditionele phishing bevat een BEC-aanval vaak geen schadelijke link of malware. Het draait volledig om manipulatie en vertrouwen.
Daardoor zijn deze aanvallen moeilijker te herkennen én lastiger te blokkeren met technische beveiligingsmaatregelen.
Veel organisaties investeren in spamfilters, antivirussoftware en multifactor-authenticatie. Toch blijven medewerkers een aantrekkelijk doelwit.
Criminelen doen vooraf uitgebreid onderzoek naar een organisatie. Ze bekijken websites, LinkedIn-profielen, persberichten en socialmediakanalen. Zo leren ze wie verantwoordelijk is voor financiën, inkoop of administratie.
Vervolgens sturen ze een overtuigend bericht dat lijkt te komen van een directeur, CFO, leverancier of zakenpartner.
En juist omdat het verzoek logisch lijkt, wordt er vaak niet getwijfeld.
Een van de meest voorkomende vormen van Business Email Compromise is CEO-fraude. Hierbij ontvangt een medewerker een e-mail die afkomstig lijkt van een directeur of manager.
De boodschap bevat meestal:
Een vertrouwelijk karakter
Grote urgentie
Een financiële transactie
De vraag om niemand anders in te lichten
Een voorbeeld:
"Ik zit in een vergadering en ben slecht bereikbaar. Kun je direct een spoedbetaling uitvoeren? Ik stuur de gegevens zo."
Door tijdsdruk en autoriteit wordt de normale controleprocedure overgeslagen.
Hallo benoemt CEO-fraude expliciet als een voorbeeld van spoofing, waarbij een aanvaller zich voordoet als een vertrouwd persoon binnen de organisatie.
Waar vroeger vooral nepafzenders werden gebruikt, zien we tegenwoordig veel geavanceerdere methoden.
Cybercriminelen kunnen:
Gehackte mailboxen gebruiken
Hierdoor verzenden zij berichten vanuit een echt e-mailadres.
Lopende e-mailgesprekken kapen
Ze reageren binnen bestaande conversaties waardoor het bericht legitiem lijkt.
Facturen aanpassen
Bankrekeningnummers worden vervangen voordat een betaling wordt uitgevoerd.
AI inzetten
Met behulp van AI kunnen fraudeurs foutloze berichten schrijven die volledig aansluiten op de schrijfstijl van een directeur, leverancier of collega
Hoewel Business Email Compromise steeds professioneler wordt, zijn er vaak signalen die waarschuwen voor fraude.
Onverwachte betaalverzoeken
Wordt er gevraagd een nieuwe leverancier te betalen of een afwijkende procedure te volgen?
Controleer dit altijd.
Wijzigingen in bankgegevens
Vraag altijd om een extra verificatie wanneer een leverancier een nieuw rekeningnummer doorgeeft.
Extreme urgentie
Criminelen willen voorkomen dat je navraag doet.
"Dit moet vandaag nog geregeld worden" is daarom een veelgebruikt signaal.
Vertrouwelijkheid
Word je gevraagd niemand anders te informeren?
Dan is extra controle noodzakelijk.
Kleine afwijkingen
Controleer afzenderadressen zorgvuldig. Eén letter verschil kan voldoende zijn om een nepadres op echt te laten lijken.
Bij Business Email Compromise draait het niet om verdachte links of malware, maar om vertrouwen. Een overtuigend bericht van een directeur, leverancier of klant kan al genoeg zijn om financiële schade of dataverlies te veroorzaken.
Met de Cybersecurity Zelfscan krijg je inzicht in de risico's binnen jouw organisatie en ontdek je hoe weerbaar je bent tegen phishing, CEO-fraude en andere vormen van digitale fraude.
✅ Inzicht in kwetsbaarheden
✅ Concrete verbeterpunten
✅ Praktische roadmap voor meer cyberweerbaarheid
Maak verificatie verplicht
Voer nooit betalingen of wijzigingen door op basis van één e-mail. Bel altijd de afzender terug via een bekend telefoonnummer.
Gebruik multifactor-authenticatie (MFA)
MFA maakt het moeilijker voor aanvallers om toegang te krijgen tot mailboxen en accounts. Weet ook dat het gebruik van alleen MFA niet genoeg is.
Implementeer anti-phishingmaatregelen
Met de beveiligingsoplossingen van Hallo bescherm je medewerkers tegen phishing en verklein je de kans dat criminelen e-mails versturen uit naam van jouw organisatie.
Train medewerkers
De beste technische beveiliging is niet genoeg wanneer een medewerker onbewust een frauduleus verzoek goedkeurt. Regelmatige awareness-trainingen maken medewerkers alerter op signalen van fraude.
Beperk financiële bevoegdheden
Zorg dat grote betalingen altijd door meerdere personen moeten worden goedgekeurd. Een vier-ogen-principe voorkomt veel schade.
Veel ondernemers denken dat cybercriminelen vooral grote multinationals aanvallen.
In werkelijkheid zijn mkb-organisaties vaak aantrekkelijke doelwitten. Juist omdat processen minder formeel zijn en medewerkers elkaar vertrouwen.
En dat vertrouwen is precies waar Business Email Compromise misbruik van maakt.
De vraag is daarom niet alleen hoe goed je e-mail beveiligd is.
De echte vraag is:
Hoe controleer je of een verzoek écht afkomstig is van degene die het verstuurt?
Bel ons voor een vrijblijvend oriënterend gesprek. Je kunt ons bereiken via 088 25 50 100. Word je liever gebeld? Dat kan ook. Neem dan even contact op via onderstaande button. Dan bellen wij jou wanneer het jou uitkomt.
Wat is Business Email Compromise (BEC)?
Business Email Compromise is een vorm van e-mailfraude waarbij criminelen zich voordoen als een vertrouwde afzender om geld, gegevens of toegang tot systemen te verkrijgen.
Wat is het verschil tussen phishing en BEC?
Bij phishing wordt vaak gebruikgemaakt van links of malware. BEC richt zich vooral op sociale manipulatie en overtuigende communicatie.
Wat is CEO-fraude?
CEO-fraude is een specifieke vorm van BEC waarbij een aanvaller zich voordoet als een directeur of leidinggevende om een financiële transactie af te dwingen. Lees hier meer
Kan MFA Business Email Compromise voorkomen?
MFA verkleint het risico op accountmisbruik, maar voorkomt niet dat medewerkers een frauduleus betaalverzoek opvolgen. Daarom blijven processen en bewustwording belangrijk.
Hoe herken ik een BEC-aanval?
Let op urgente betaalverzoeken, wijzigingen in bankgegevens, afwijkende procedures, vertrouwelijke verzoeken en kleine verschillen in afzenderadressen.
Welke bedrijven lopen risico op BEC?
Iedere organisatie die gebruikmaakt van e-mail kan slachtoffer worden. Vooral organisaties met financiële processen of gevoelige bedrijfsinformatie zijn interessante doelwitten.
Welke beveiligingsmaatregelen helpen tegen BEC?
MFA, DMARC, anti-phishingbeleid, veilige e-mailoplossingen, medewerkerstrainingen en een vierogenprincipe voor betalingen zijn effectieve maatregelen.
Waarom neemt Business Email Compromise toe?
Aanvallers gebruiken steeds vaker AI, gestolen mailboxen en geavanceerde social-engineeringtechnieken om berichten geloofwaardig te maken.
Over de auteur
CISO | Security consultant

Mijn Hallo
Een compleet overzicht van al je diensten onder 1 dak
Populaire producten
Kennis
Wij zijn Hallo
Locaties
Aanmelden
Support
© 2026 - Alle rechten voorbehouden